Domain dpzh.de kaufen?
Wir ziehen mit dem Projekt
dpzh.de um.
Sind Sie am Kauf der Domain
dpzh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dpzh.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
vidaXL, Outdoor Küche, Garten-AufbewahrungseinheitDie Garten-Aufbewahrungseinheit von vidaXL bietet eine stilvolle und funktionale Lösung für die Aufbewahrung von Küchenutensilien im Aussenbereich. Mit ihrem modularen Design lässt sich die Einheit flexibel anpassen und erweitern, um den individuellen Platzbedürfnissen gerecht zu werden. Diese Aufbewahrungseinheit kombiniert modernes Design mit praktischer Organisation und sorgt dafür, dass alles, was Sie im Freien benötigen, sicher und ordentlich verstaut ist. Die wetterfeste Konstruktion gewährleistet, dass Ihre Utensilien vor den Elementen geschützt sind, während das schlichte Design sich harmonisch in jede Gartengestaltung einfügt. Die Garten-Aufbewahrungseinheit ist nicht nur eine praktische Ergänzung für Ihre Terrasse oder Ihren Garten, sondern auch ein stilvolles Element, das Funktionalität und Ästhetik vereint. - Modular anpassbar für individuelle Platzbedürfnisse - Viel Stauraum für eine einfache Organisation - Wetterfester Schutz für alle Jahreszeiten - Schlichtes modernes Design, das zu jedem Aussenbereich passt.567,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik EFB-Elektronik Netzwerkkabel LC Multi-Mode M bis SC multi-mode M 5 m Glasfaser 50/125 Mikrometer OM4 Aquamarin (O0323.5)Produktbeschreibung: EFB-Elektronik Netzwerkkabel - 5 m - 5 m - Aquamarin, Typ: Netzwerkkabel - OM4, Technologie: Glasfaser, Glasfasertyp: Multi-Modus, Kabellänge: 5 m, Länge: 5 m, Kern- / Manteldurchmesser: 50/125 Mikrometer, Anschluss: 2 x LC Multi-Mode - männlich, Stecker (zweites Ende): 2 x SC multi-mode - männlich, Farbe: Aquamarin16,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik EFB-Elektronik Netzwerkkabel LC Multi-Mode M bis SC multi-mode M 3 m Glasfaser 50/125 Mikrometer OM4 halogenfrei Aquamarin (O0323.3)Produktbeschreibung: EFB-Elektronik Netzwerkkabel - 3 m - 3 m - Aquamarin, Typ: Netzwerkkabel - OM4, Technologie: Glasfaser, Glasfasertyp: Multi-Modus, Leistungsmerkmale: Halogenfrei, Kabellänge: 3 m, Länge: 3 m, Kern- / Manteldurchmesser: 50/125 Mikrometer, Anschluss: 2 x LC Multi-Mode - männlich, Stecker (zweites Ende): 2 x SC multi-mode - männlich, Farbe: Aquamarin15,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **


Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
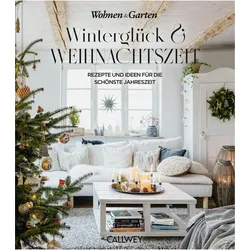
Winterglück & Weihnachtszeit, Ratgeber von Wohnen & GartenEin wundervoller Begleiter und eine ebenso tolle Geschenkidee! Die kalte Jahreszeit zieht herauf und die ersten Schneeflocken pudern die Landschaft – und damit hält auch die magische Atmosphäre der Weihnachtszeit Einzug in unsere Herzen und Häuser. Das ganze Jahr haben wir darauf gewartet: Endlich Zeit, es sich zuhause gemütlich einzurichten, den Garten im Lichterglanz erstrahlen zu lassen und köstlich schmeckende Winterrezepte auszuprobieren! Lassen Sie die feierlichste Zeit des Jahres beginnen und geniessen Sie die Wintertage bis zum Weihnachtsabend und darüber hinaus mit diesem Buch als wunderbaren Begleiter.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
vidaXL, Outdoor Küche, Garten-AufbewahrungseinheitDie Garten-Aufbewahrungseinheit von vidaXL bietet eine stilvolle und funktionale Lösung für die Aufbewahrung von Küchenutensilien im Aussenbereich. Mit ihrem modularen Design lässt sich die Einheit flexibel anpassen und erweitern, um den individuellen Platzbedürfnissen gerecht zu werden. Diese Aufbewahrungseinheit kombiniert modernes Design mit praktischer Organisation und sorgt dafür, dass alles, was Sie im Freien benötigen, sicher und ordentlich verstaut ist. Die wetterfeste Konstruktion gewährleistet, dass Ihre Utensilien vor den Elementen geschützt sind, während das schlichte Design sich harmonisch in jede Gartengestaltung einfügt. Die Garten-Aufbewahrungseinheit ist nicht nur eine praktische Ergänzung für Ihre Terrasse oder Ihren Garten, sondern auch ein stilvolles Element, das Funktionalität und Ästhetik vereint. - Modular anpassbar für individuelle Platzbedürfnisse - Viel Stauraum für eine einfache Organisation - Wetterfester Schutz für alle Jahreszeiten - Schlichtes modernes Design, das zu jedem Aussenbereich passt.567,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
EFB Elektronik EFB-Elektronik Netzwerkkabel LC Multi-Mode M bis SC multi-mode M 5 m Glasfaser 50/125 Mikrometer OM4 Aquamarin (O0323.5)Produktbeschreibung: EFB-Elektronik Netzwerkkabel - 5 m - 5 m - Aquamarin, Typ: Netzwerkkabel - OM4, Technologie: Glasfaser, Glasfasertyp: Multi-Modus, Kabellänge: 5 m, Länge: 5 m, Kern- / Manteldurchmesser: 50/125 Mikrometer, Anschluss: 2 x LC Multi-Mode - männlich, Stecker (zweites Ende): 2 x SC multi-mode - männlich, Farbe: Aquamarin16,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik EFB-Elektronik Netzwerkkabel LC Multi-Mode M bis SC multi-mode M 3 m Glasfaser 50/125 Mikrometer OM4 halogenfrei Aquamarin (O0323.3)Produktbeschreibung: EFB-Elektronik Netzwerkkabel - 3 m - 3 m - Aquamarin, Typ: Netzwerkkabel - OM4, Technologie: Glasfaser, Glasfasertyp: Multi-Modus, Leistungsmerkmale: Halogenfrei, Kabellänge: 3 m, Länge: 3 m, Kern- / Manteldurchmesser: 50/125 Mikrometer, Anschluss: 2 x LC Multi-Mode - männlich, Stecker (zweites Ende): 2 x SC multi-mode - männlich, Farbe: Aquamarin15,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waffeleisen aus Gusseisen Herzförmige Waffeln 33cm Grill Garten KücheWaffeleisen aus Gusseisen Herzförmige Waffeln 33cm Grill Garten Küche. Robustes Gusseisen (6 kg) – sorgt für gleichmäßige Wärmeverteilung und besonders knusprige Waffeln Großzügige Größe: 24 cm Durchmesser, kompatibel mit 330 mm Ofenringen – ideal für den Einsatz im Garten, über offenem Feuer oder auf dem Herd Für Innen- und Außenbereich geeignet, vielseitig verwendbar – ob in der Küche, beim Camping oder am Kamin Perfekt für Familienfeste, Geburtstage oder besondere Momente. Traditionelles Design, klassischer Stil – gepflegte Optik und robuste Verarbeitung Farbe:Schwarz99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
F-Exx 3.0F Feuerlöscher Fettbrandlöscher f. Küche, Haus, GartenJeder kennt die Situation: Man stellt eine Pfanne mit etwas Fett oder Öl auf den Herd oder legt ein Stück Fleisch auf den Grill und wird kurz an die Haustür oder das Telefon gerufen. Aus dem kurzen Moment wird ein längerer - und plötzlich raucht es am Herd. Fast immer geht das gut - und nur das Fett ist verdorben. Aber wenn sich das Fett auf über 300°C erhitzt, kann es sich entzünden. Wenn Sie dann den F-Exx Fettbrandlöscher griffbereit neben der Küchentür oder dem Grill haben, können Sie verhindern, dass aus einem kleinen Unglück die große Katastrophe eines Küchenbrandes oder sogar noch mehr wird. Dass dies nicht selten vorkommt, zeigt die Statistik der Brandursachen: Fettbrände in der Küche zählen zu den häufigsten Brandursachen . Übrigens dürfen Fettbrände nie mit Wasser gelöscht werden - dies führt zu gefährlichen Explosionen . Der Feuerlöscher, der in den meisten Häusern vorhanden ist, steht griffbereit neben der Heizungsanlage - meist im Keller. Bis Sie den geholt haben, steht Ihre Küche schon in hellen Flammen. Der F-Exx Feuerlöscher steht klein und handlich im Regal - er ist nicht höher als eine Flasche und wesentlich dünner. Mit gerade mal 500 g ist er leichter als eine Flasche Bier und die Bedienung ist so einfach wie bei jeder Spraydose . Wie das geht, sehen Sie hier im Video (englisch). Natürlich löscht der F-Exx Feuerlöscher auch den Adventskranz, bei dem man vergessen hat, die Kerze zu löschen. Das Löschmittel ist für alle Brände außer brennbare Flüssigkeiten wie Benzin o. ä. geeignet. Eine genaue Beschreibung der technischen Eigenschaften und der Handhabung finden Sie im Produktdatenblatt . Die beiden anderen Modelle, die wir nicht ständig in unserem Sortiment führen, können wir für Sie bestellen. Maße: Ca. 24,5 x 5 cm(Höhe x Durchmesser) Gewicht: Ca. 500 g16,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.